
מערך הסייבר: מעל 30 אלף מתקפות פישינג נבלמו רק בשנה האחרונה
בין הגופים אליהם ניסו להתחזות הכי הרבה: כביש 6, רשות המסים, דואר ישראל, אל על, בנקים וחברות אשראי • בשנה האחרונה טיפל מערך הסייבר הלאומי ב-31,657 מתקפות, עלייה של פי שבע בהשוואה לשנה שעברה
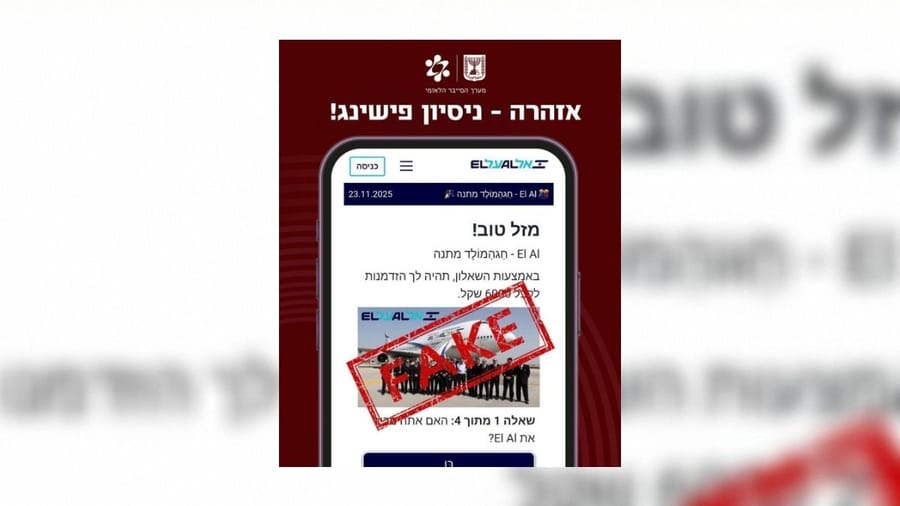
הודעת הפישינג שנשלחה בשם אל על, ארכיון צילום: מערך הסייבר הלאומי

מערך הסייבר הלאומי הודיע הבוקר (חמישי) על עלייה דרמטית בניסיונות 'פישינג' (דיוג) בשנה האחרונה - הונאות מקוונות שמטרתן לגנוב מידע רגיש על ידי התחזות ברשת האינטרנט. קישורים מזיקים נבלמו על ידי המערך כך שלא יהוו סיכון לאזרחים - בממוצע תוך 6 שעות. מעל ל-30 אלף ניסיונות דיוג נרשמו השנה, פי 7 מבשנה הקודמת.
המטרות העיקריות של מתקפות הדיוג כפי שעולה מהנתונים: דיוג פרטי התחברות כגון סיסמא ושם משתמש, הורדת נוזקות ודיוג פרטי אשראי. כמו כן, ניכר כי התוקפים משתמשים בכלי בינה מלאכותית כדי להתאים ולמקד את ההודעות לקהלי יעד שונים.
מומלצים
כ-14,000 דיווחי אזרחים על מתקפות פישינג דווחו למרכז 119 של מערך הסייבר. בנוסף, המערך עובד בשיתוף עם פלטפורמת Scan My SMS שבה ניתן לבדוק קישורים חשודים והמזיקים שבהם מועברים באופן אוטומטי למערך.
אך לא רק פרטי התחברות נמצאים בסיכון - כחלק ממאמצי ההגנה, מערך הסייבר הלאומי זיהה ברשת ניסיונות השפעת תודעה המתבטאים בהדהוד מתקפות, הדלפת מידע אישי והפצת מידע מוטעה. מנתוני המערך עולה כי בשנה האחרונה זוהו 765 קבצים של דלף מידע הקשורים למרחב הסייבר הישראלי, 726 פרסומים ברשתות החברתיות המתהדרים במתקפות בשטח ישראל ו-3,404 דיווחים על ניסיונות הנדסת תודעה והשפעה.
חמשת הגופים אליהם התחזו הכי הרבה בהודעות פישינג בשנת 2025: כביש 6 (19.5%), בנקים וחברות אשראי (12%), דואר ישראל (10%), רשות המיסים (3.25%) ואל על (3%).
לטובת הקוראים, מערך הסייבר הלאומי פרסם מספר המלצות להגנה ממתקפות דיוג:
1: לא לוחצים על קישורים המצורפים להודעות.
2: לא מכניסים פרטים אישיים בקישורים שמתקבלים בהודעות, מיילים וכו'.
3: במידה ורואים "מבצע" ברשת, יש להכנס לאתר הרשמי של הספק באמצעות חיפוש בגוגל ולבדוק שם האם המבצע אכן קיים. אותה המלצה תקפה במידה וקיים "חוב" או "דרישת תשלום".
4: בודקים את הקישורים המתקבלים באתר Scan My SMS.
5: במידה וקיים חשד, מדווחים למערך הסייבר הלאומי בחיוג ישיר 119.

תגובות
אין עדיין תגובות. אפשר להיות הראשונים.